
Sikre VPS-en din: de første fem minuttene
En ny server på internett blir i løpet av minutter skannet av roboter som prøver passord. Med disse trinnene er du godt foran dem. Kjør dem som root.
1. Oppdater alt og slå på automatiske oppdateringer
- Ubuntu og Debian:
apt update && apt upgrade -y, deretterapt install -y unattended-upgradesogdpkg-reconfigure -plow unattended-upgrades. - AlmaLinux og Rocky Linux:
dnf upgrade -y, deretterdnf install -y dnf-automaticogsystemctl enable --now dnf-automatic-install.timer.
2. Logg inn med nøkkel, slå av passord
Legg først SSH-nøkkelen din på serveren (se Logg inn på VPS-en din med SSH), og test at innlogging med nøkkelen virker. Sett deretter i /etc/ssh/sshd_config:
PasswordAuthentication no
og start SSH på nytt med systemctl restart ssh (AlmaLinux og Rocky: systemctl restart sshd). Hold den nåværende økten åpen til du i et annet vindu har sjekket at du fortsatt kommer inn.
3. En brannmur
- Ubuntu og Debian:
apt install -y ufw, såufw allow OpenSSH, eventueltufw allow 80,443/tcpfor et nettsted, ogufw enable. - AlmaLinux og Rocky Linux: firewalld er allerede installert. For eksempel
firewall-cmd --permanent --add-service=http --add-service=httpsogfirewall-cmd --reload.
La alltid SSH (port 22) være åpen, ellers stenger du deg selv ute.
4. Fail2ban mot gjetteforsøk
apt install -y fail2ban eller dnf install -y epel-release && dnf install -y fail2ban, så systemctl enable --now fail2ban. Som standard blokkerer den IP-adresser som prøver feil passord for mange ganger.
5. Et snapshot som sikkerhetsnett
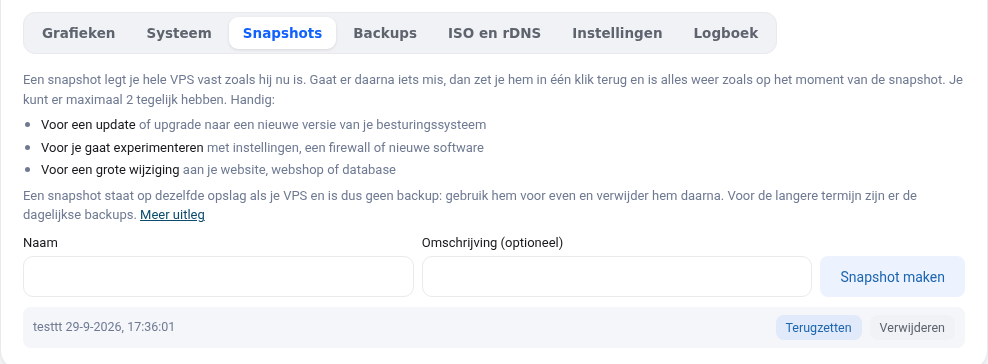
Ta et snapshot i VPS-skjermbildet før du gjør store endringer. Går noe galt, gjenoppretter du det med ett klikk. Se Snapshots og backuper av VPS-en din.
La qemu-guest-agent være
Programmet qemu-guest-agent er installert som standard. Med det kan du sette et nytt root-passord i VPS-skjermbildet, og du ser diskbruken. Ikke fjern det.