
Del 2 · 2.4
ERR_SSL og andre sertifikatfeil i nettleseren
Viser nettleseren en melding om den sikre tilkoblingen i stedet for nettstedet ditt? Da fungerer ikke https som det skal for denne adressen. Hos WebOké får hvert domene et gratis Let's Encrypt-sertifikat som fornyes automatisk, men bare hvis domenet ditt peker til serveren vår.
Slik ser meldingen ut
| Melding i nettleseren | Hva betyr det vanligvis? |
|---|---|
| NET::ERR_CERT_COMMON_NAME_INVALID, eller et sertifikat i navnet til serveren (som linux2023.webawere.nl) | Navnet du åpner, står ikke i sertifikatet. For eksempel www, et underdomene eller en domenepeker uten eget sertifikat. |
| NET::ERR_CERT_DATE_INVALID, sertifikatet er utløpt | Sertifikatet ble ikke fornyet i tide, fordi Let's Encrypt ikke kunne kontrollere domenet ditt. |
| ERR_SSL_PROTOCOL_ERROR eller en annen melding med ERR_SSL | Det opprettes ingen fungerende sikker tilkobling for denne adressen. Ofte fordi det ennå ikke finnes et sertifikat for navnet, eller fordi domenet peker til en annen server. |
| Ikke sikker, selv om sertifikatet fungerer | Blandet innhold (mixed content): siden laster fortsatt inn deler via http://. Se Ingen hengelås eller «ikke sikker»: løs problemer med blandet innhold. |
Årsakene hos oss
- Domenet ditt peker ikke (ennå) til oss, for eksempel rett etter en flytting. Sjekk også AAAA-posten (IPv6): peker den fortsatt til en annen server, mislykkes kontrollen.
- Du bruker proxyen til Cloudflare (den oransje skyen).
- Det finnes en CAA-post uten letsencrypt.org.
- En regel i .htaccess, en utvidelse eller en beskyttet mappe blokkerer mappen /.well-known/acme-challenge/.
- Du har en gang lastet opp et eget sertifikat som nå er utløpt.
Slik løser du det
- Sjekk med Domenehelse om domenet ditt peker til oss.
- Åpne SSL/TLS Certificates i DirectAdmin. Se nederst under Failed HTTP checks hvilke navn kontrollen mislykkes for.
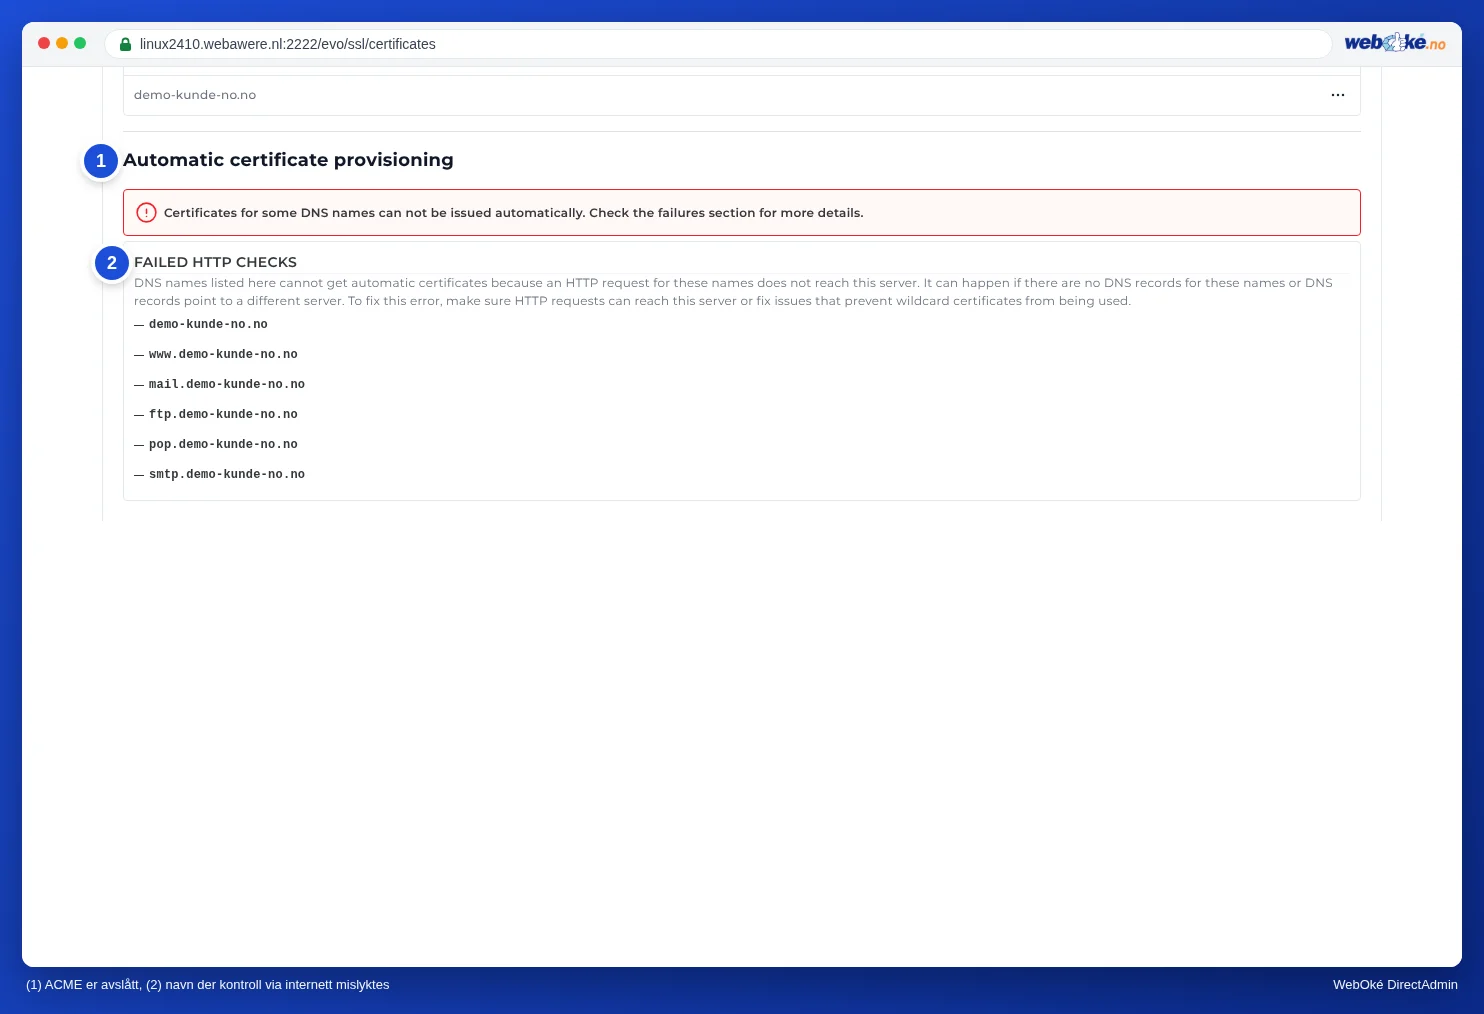
(1) ACME er slått av, (2) navn som kontrollen mislykkes for - Rett opp årsaken: korriger DNS eller AAAA-posten, slå midlertidig av Cloudflare-proxyen, legg til i CAA-posten eller fjern blokkeringen av .well-known.
- Klikk deretter på Provision now under Automatic certificate provisioning. Ikke klikk gang på gang: etter mange mislykkede forsøk blokkerer Let's Encrypt domenet ditt i alt fra en time til et døgn.
- Er videresending til https slått på mens det ennå ikke finnes noe sertifikat? Slå den av i mellomtiden.
Merk: Viser nettleseren en sertifikatfeil uten knapp for å fortsette likevel? Da har nettleseren husket HSTS for nettstedet ditt. Den meldingen kan du ikke hoppe over: sørg først for et fungerende sertifikat.
Når bør du kontakte oss?
Peker domenet ditt til oss, står det ingenting under Failed HTTP checks, og vises meldingen fortsatt? Ta da kontakt med oss.
Spør først KI-assistenten i Min side, eller opprett en supportsak via Kundesenter og deretter Opprett supportsak. Send med:
- domenenavnet ditt
- et skjermbilde av meldingen i nettleseren
- det som står under Failed HTTP checks
Send aldri med passordet ditt.
Utfyllende forklaring: Aktivere og fornye SSL-sertifikat og løse problemer og Let's Encrypt fungerer ikke: årsaker og løsninger.