
Kapittel 6 · 6.4
Besøkende alltid sende til https
Selv med et sertifikat kan en besøkende fortsatt åpne siden din via http://, uten hengelås. Send derfor alle automatisk videre til https. Gjør dette først når sertifikatet fungerer: åpne først selv https://dittdomene.no og https://www.dittdomene.no og sjekk hengelåsen.
Force SSL with https redirect
- Klikk under Account Manager på Domains og deretter på domenenavnet ditt.
- Kontroller at Secure SSL (1) er aktivert. Bare da ser du valgene nedenfor.
- Slå på bryteren Force SSL with https redirect (2) under SSL.
- Klikk på BEWERKEN (4).
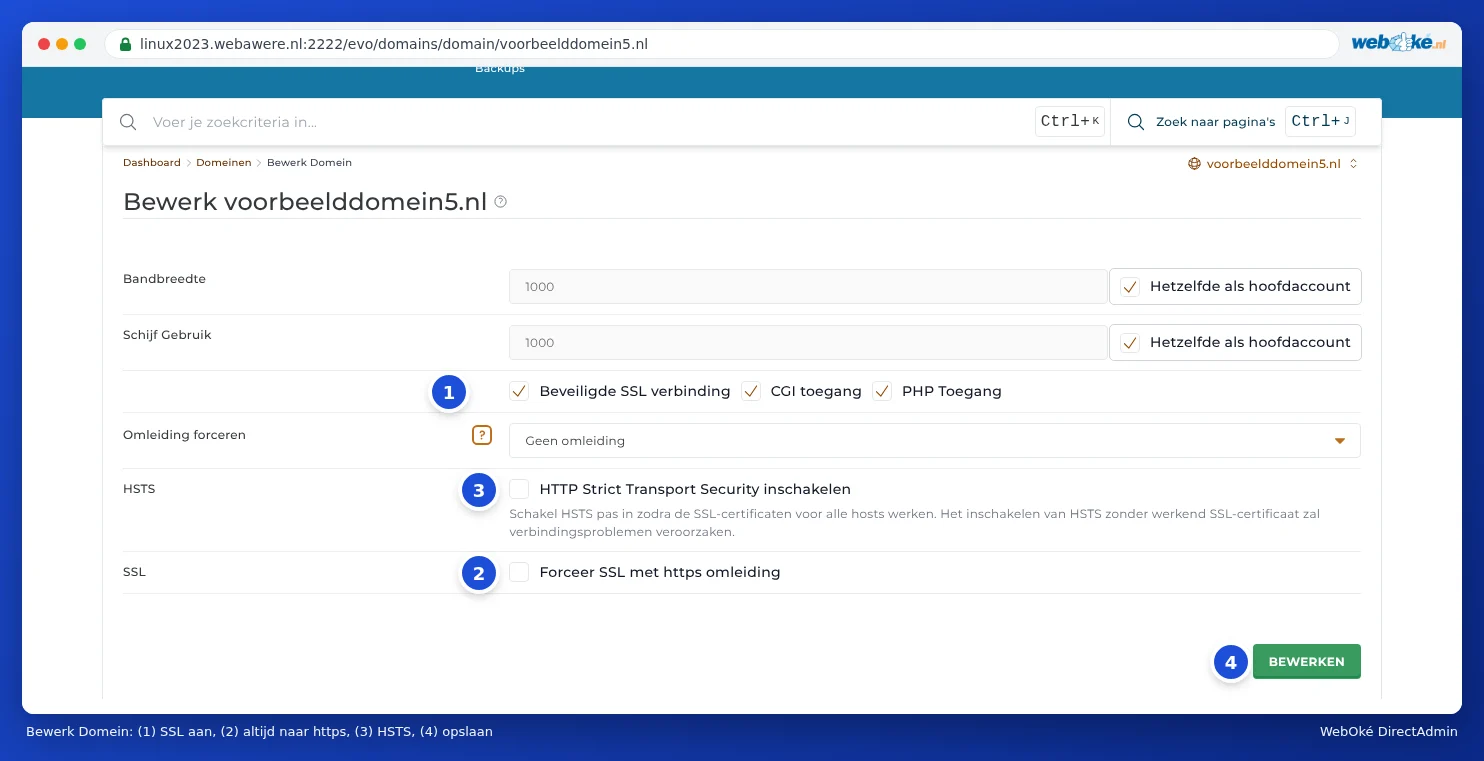
Fra nå av blir alle som åpner http://dittdomene.no automatisk sendt til https://dittdomene.no.
HSTS
Over der står HSTS med bryteren Enable HTTP strict transport security (3). Dermed forteller siden din til nettlesere: åpne meg fra nå av bare via https. Det er litt sikrere enn vanlig omdirigering.
Merk: DirectAdmin sier det selv: slå på HSTS bare når sertifikatene for alle navn fungerer. Nettlesere husker HSTS i lang tid. Hvis sertifikatet senere slutter å fungere, kan besøkende slett ikke åpne siden din lenger, heller ikke via http. Er du i tvil, la HSTS stå av.
Eller med .htaccess eller nettstedet ditt selv
Du kan også sende videre med en regel i .htaccess, eller med en innstilling eller plugin i nettstedet ditt. Bruk bare én av disse. To omdirigeringer samtidig (for eksempel Force SSL og også en regel i .htaccess som virker annerledes) kan av og til gi en løkke: nettleseren melder da at siden ikke omdirigerer riktig.
I WordPress setter du under Innstillinger, General begge adressene til https://. Dette er nødvendig for en hengelås uten advarsler (se Ingen hengelås eller "ikke sikker": løse mixed content).
Vanlige spørsmål
Force SSL er på, men jeg kommer likevel til den ubeskyttede siden
- Nettleseren din kan ha husket den gamle siden. Prøv et privat vindu.
- Finnes det en .htaccess i public_html med egne regler som sender videre før denne, for eksempel fra en cacheplugin? Disse kan noen ganger ha forrang. Sett https-regelen øverst i .htaccess, eller la pluginen sende til https.
- Kommer nettstedet ditt inn via en pointer eller et subdomene? Slå på https der også, og sørg for at det navnet er inkludert i sertifikatet.
Etter aktivering får jeg «for mange omdirigeringer»
Da sender to innstillinger hverandre frem og tilbake, for eksempel Force SSL og en plugin, eller Cloudflares proxy med SSL-modus Flexible. Slå av én av de to. Bruker du Cloudflare, velg SSL-modus Full (strict).