
Modul 2 · 2.4
Kjenn igjen phishing i webmailen
Modul 2: Lese e-post · Lesetid: 10 minutter
Læringsmål: Etter denne leksjonen kjenner du igjen kjennetegnene på en phishing-e-post, du kan sjekke i webmailen hvor en lenke og et svar egentlig går, og du vet hva du gjør med en mistenkelig e-post og hvis du likevel har klikket.
Nøkkelbegreper: phishing, lenketekst, ekte lenke, domenenavn, underdomene, lookalike-domene, Svar til, advarsel om mistenkelige adresser, Rapporter søppelpost, en annen kanal
Hva phishing er
Phishing er en e-post som prøver å lokke deg til å gjøre noe som hjelper avsenderen: logge inn på en falsk side, betale noe, åpne et vedlegg eller sende tilbake opplysninger. Ordet kommer fra det engelske fishing: angriperen kaster ut et snøre og venter på hvem som biter.
Mesteparten av phishing handler ikke om datamaskinen din, men om deg. Ofte finnes det ikke noe virus i e-posten. Den vil bare at du selv skal gjøre noe. Derfor hjelper et antivirusprogram bare delvis, mens det hjelper godt å kjenne triksene.
De faste ingrediensene
Nesten alle phishing-e-poster bruker ett eller flere av disse virkemidlene:
- Hastverk: "innen 24 timer", "allerede i dag", "siste påminnelse". Den som har det travelt, sjekker mindre.
- Trusler: postboksen din blir stengt, domenet ditt utløper, du har et ubetalt inkassokrav, pakken din blir sendt tilbake.
- Belønning eller nysgjerrighet: en tilbakebetaling, et delt dokument, en talemelding.
- En knapp eller lenke til en side som ser ut som siden til banken din, leverandøren din eller webmailen din.
- En avsender eller et domene som nesten stemmer.
- En avvikende svaradresse, slik at svaret ditt havner hos svindleren.
En e-post med hastverk og en lenke til en innloggingsside fortjener alltid et ekstra blikk, også når den ser ryddig ut. God phishing har ikke lenger skrivefeil.
Lenketekst og ekte lenke
I en e-post er teksten du ser og adressen lenken går til, to forskjellige ting. I kilden til en e-post ser det slik ut:
<a href="https://login.weboke.nl.account-check.example/inloggen">
  https://webmail.weboke.no
</a>
Du ser https://webmail.weboke.no, men du havner på en helt annen adresse. På en datamaskin sjekker du det slik: pek på lenken eller knappen med musen uten å klikke. Nederst i nettleservinduet vises den ekte adressen. På en telefon eller et nettbrett holder du fingeren lenge på lenken. Da får du en meny med adressen øverst. Velg deretter ikke å åpne den.
Lese en nettadresse
Den ekte adressen må du også kunne lese riktig. Se på delen mellom https:// og den neste skråstreken. Les den fra høyre mot venstre: endelsen (.nl, .com, .example) og ordet foran utgjør sammen domenenavnet. Det er den delen som teller.
https://webmail.weboke.no/: domenenavnet er weboke.nl. Delen webmail foran gjør det til et underdomene. Det kan bare eieren av weboke.nl opprette.https://login.weboke.nl.account-check.example/inloggen: domenenavnet er account-check.example. Alt foran ("login.weboke.nl") er et underdomene som angriperen har valgt selv. Dette er det mest kjente trikset.https://weboke-beveiliging.example/: et lookalike-domene. Det inneholder et kjent navn, men det er et annet domene, som hvem som helst kan registrere.https://www.example.com@account-check.example/: alt foran @ blir ignorert. Du havner på account-check.example.
Det finnes også domener som bruker bokstavtriks: tallet 0 i stedet for bokstaven o, rn i stedet for m, eller bokstaver fra et annet alfabet som ser like ut. Ser du ikke en slik forskjell med det blotte øye, hjelper en passordbehandler: den fyller bare inn passordet ditt på det ekte domenet (leksjon 1.3).
Avsender og Svar til
I leksjon 2.2 så du at visningsnavnet ikke beviser noe, og at Svar til kan ha en egen adresse. Ved phishing opptrer disse to ofte sammen. E-posten later som den kommer fra "WebOké Support", adressen er support@weboke-beveiliging.example, og Svar til peker til en gratis e-postadresse. Eller e-posten kommer fra den ekte adressen til daglig leder, men Svar til peker til et annet domene. Det siste ser du ofte ved direktørsvindel (CEO-svindel): en "hastebetaling" som daglig leder angivelig ber om fra et møte.
Webmailen hjelper litt. Inneholder avsenderadressen tegn som ligner vanlige bokstaver, men som ikke er det, viser webmailen en advarsel over meldingen om at meldingen inneholder e-postadresser som kanskje ikke er til å stole på. Ser du den meldingen, behandler du e-posten som mistenkelig. Ser du den ikke, betyr det ingenting: mesteparten av phishing bruker rett og slett et annet domene.
Og husk fra leksjon 2.2: en e-post som består SPF, DKIM og DMARC uten problemer, kan fortsatt være phishing. Angriperen bruker da sitt eget, ekte domene.
Hva du gjør med en mistenkelig e-post
- Ikke klikk, ikke svar, ikke åpne vedlegg. Heller ikke for å "bare ta en titt".
- Gå selv til nettstedet. Handler e-posten om banken din, leverandøren din eller en pakke? Åpne nettstedet eller appen slik du alltid gjør, via et bokmerke eller ved å skrive inn adressen selv. Står det ingenting der, var e-posten falsk.
- Ring hvis du er i tvil, på et nummer du allerede hadde, ikke et nummer fra e-posten.
- Rapporter e-posten. I webmailen til WebOké med Rapporter søppelpost: meldingen går til spamteamet til WebOké og til mappen Spam. Handler e-posten om banken din, kan du også videresende den til bankens adresse for å melde svindel. I Norge kan du også melde phishing til politiet.
- Advar kolleger hvis e-posten gikk til flere i organisasjonen din.
Klikket eller logget inn likevel?
Det kan skje hvem som helst. Å handle raskt utgjør den største forskjellen.
- Bytt passordet ditt med en gang, fra en enhet du stoler på, og også alle andre steder der du brukte det samme passordet.
- Slå på tostegsbekreftelse (leksjon 8.1).
- Se etter spor i postboksen din. Angripere som kommer inn i en postboks, lager ofte et filter som videresender eller skjuler e-post, eller de endrer Svar til i identiteten din. Se under Innstillinger > Filtre, Innstillinger > Identiteter og under Fravær om det står noe der som du ikke har laget selv.
- Har du fylt inn betalingsopplysninger? Ring banken din med en gang.
- Sender postboksen din plutselig spam? Gi beskjed til leverandøren din.
I praksis: slik fungerer det i webmailen
I webmailen peker du på en lenke for å se den ekte adressen nederst i nettleseren. Med Detaljer ser du avsenderens adresse, og i skrivevinduet ser du hvor et svar går. Knappen Rapporter søppelpost finner du over meldingen.
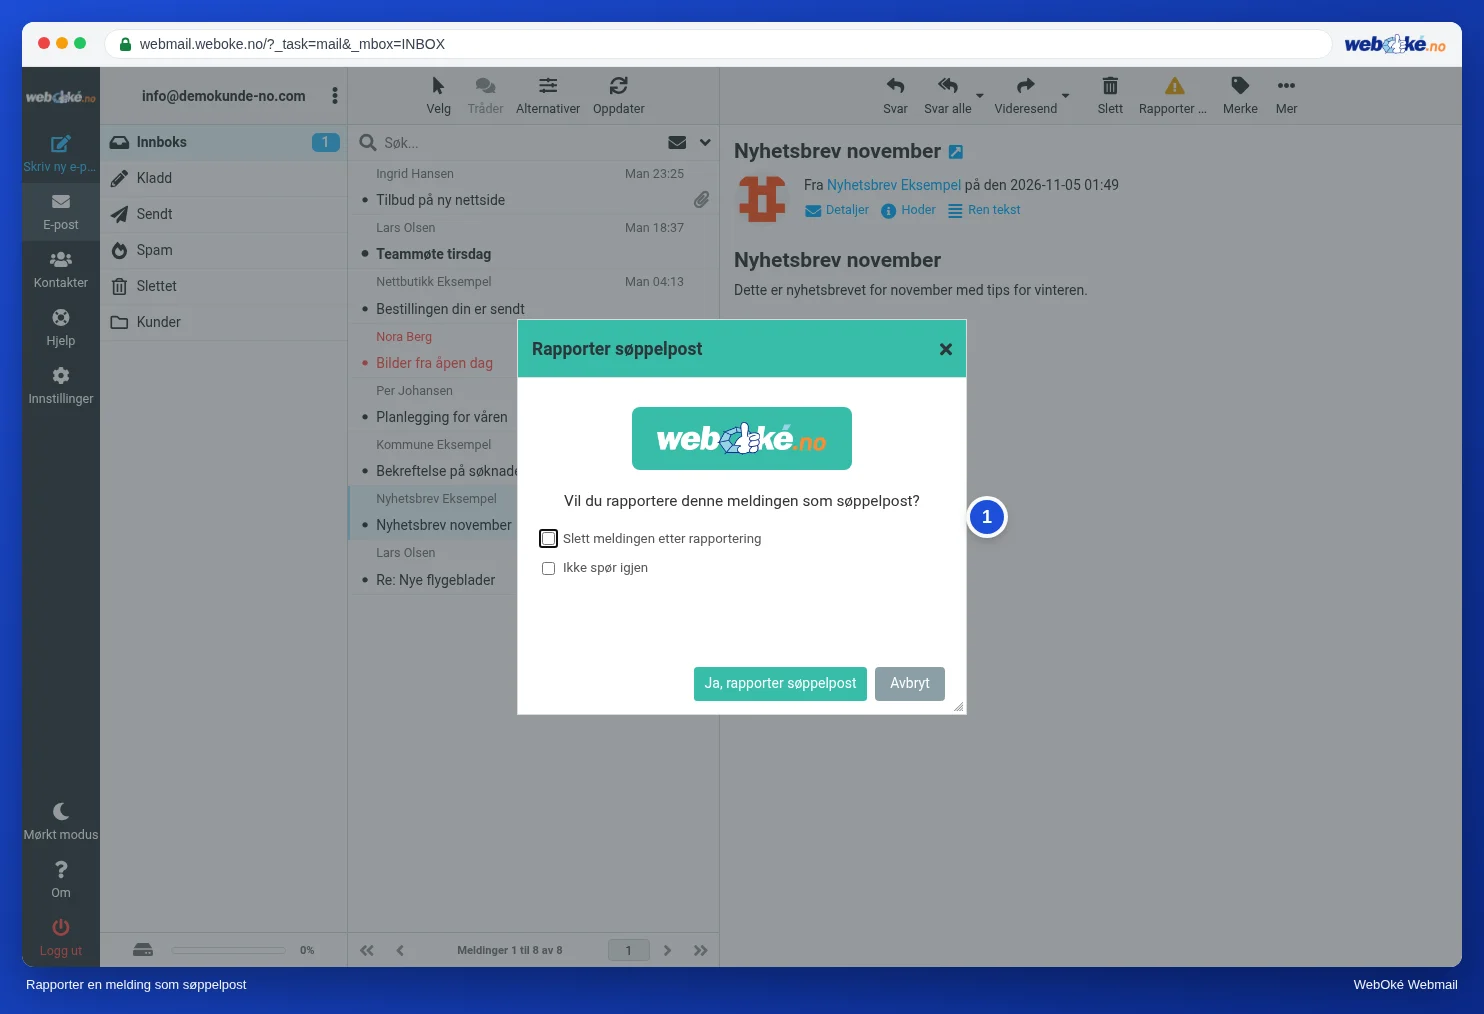
På bildet ser du vinduet som vises når du klikker på Rapporter søppelpost. Roundcube-håndboken beskriver dette i avsnittet om å rapportere søppelpost med Rapporter søppelpost. I annen webmail, som Gmail eller Outlook.com, fungerer det på lignende måte: der heter knappen for eksempel Rapporter phishing eller Rapporter.
Oppsummering
- Phishing bruker hastverk, trusler, en lenke til en falsk side og en avsender som nesten stemmer.
- Lenketekst og ekte lenke er ikke det samme: pek med musen, eller hold fingeren lenge på lenken på telefonen.
- Les domenenavnet fra høyre mot venstre. Alt som står foran, velger eieren av domenet selv.
- Svar til til et annet domene og advarselen om mistenkelige adresser er faresignaler. En bestått DMARC-kontroll beviser ingenting om pålitelighet.
- Ikke klikk, gå selv til nettstedet, rapporter. Klikket likevel: bytt passord og gå gjennom filtrene og identitetene dine.
Quiz
Oppgave
Oppgave A2.4: Analyser en mistenkelig e-post. Materialet phishing-1.eml finner du under denne oppgaven. Åpne det som tekst (for eksempel i Notisblokk eller TextEdit, ikke i e-postprogrammet ditt) og finn headerne From og Reply-To og adressen bak knappen i innholdet (href). Fyll inn: det ekte avsenderdomenet, domenet knappen egentlig går til, domenet i Svar til, og velg om du stoler på e-posten. Programmet sammenligner svarene dine med fasiten og viser for hvert spørsmål hvor i filen du kunne ha funnet det.
Les mer
Der trinnene gjelder webmailen, gjelder de webmailen til WebOké. I annen webmail fungerer det på lignende måte.
- Roundcube Webmail 11.2: Rapporter spam med Rapporter søppelpost
- Er denne e-posten virkelig fra WebOké? Slik kjenner du igjen phishing og bruker kampanjekoden
- Gjenkjenne phishing: slik leser du en lenke og en avsender
- E-postkonto kapret eller spam fra din adresse: slik rydder du opp
- Gratis kurs Trygt på nett for bedrifter 1.2: Phishing, direktørsvindel og fakturasvindel
- Gratis kurs Trygt på nett for bedrifter 3.2: Lese domener og lenker
- Gratis kurs Trygt på nett for bedrifter 3.5: Klikket på noe: hva nå?